Faille critique PrestaShop : votre dossier /install/ peut livrer votre boutique aux hackers
Alerte sécurité PrestaShop. Plus de 200 boutiques actuellement vulnérables. Vérifiez la vôtre en 30 secondes (...
Un appel part chez nous dès la création de votre ticket. Sur 683 tickets ouverts en 2026, la moitié obtient sa première réponse en 5 minutes, et six sur dix en moins d'un quart d'heure.
Ce que disent nos clients Comment on travailleSi vous êtes sur cette page, vous suspectez que votre site a été piraté. Une redirection que vous n'avez pas mise en place, une alerte de Google, un message de votre hébergeur, ou un formulaire de paiement qui a changé d'apparence.
À ce stade, deux questions se posent : est-ce vraiment un piratage, et jusqu'où va-t-il.
Nous répondons aux deux, puis nous remettons le site en état.
Vous recevez un rapport détaillé de ce qui s'est passé : chaque fichier nettoyé, chaque porte dérobée supprimée, et la faille corrigée. En cas de réinfection sous 7 jours, nous réintervenons gratuitement.
Si vous êtes ici, vous suspectez un piratage. Nous cherchons, nous nettoyons, nous refermons la faille d'entrée. 329 sites remis en service depuis 2018.
69 € HT offerts sur votre première intervention
Qu'est-ce que vous constatez sur votre site ?
Plusieurs réponses possibles. Ne cochez que ce que vous avez vu vous-même.
Un site piraté a l'air normal quand c'est vous qui le regardez. Le code s'active pour les autres. Voici les quatre écrans que nous retrouvons le plus souvent.
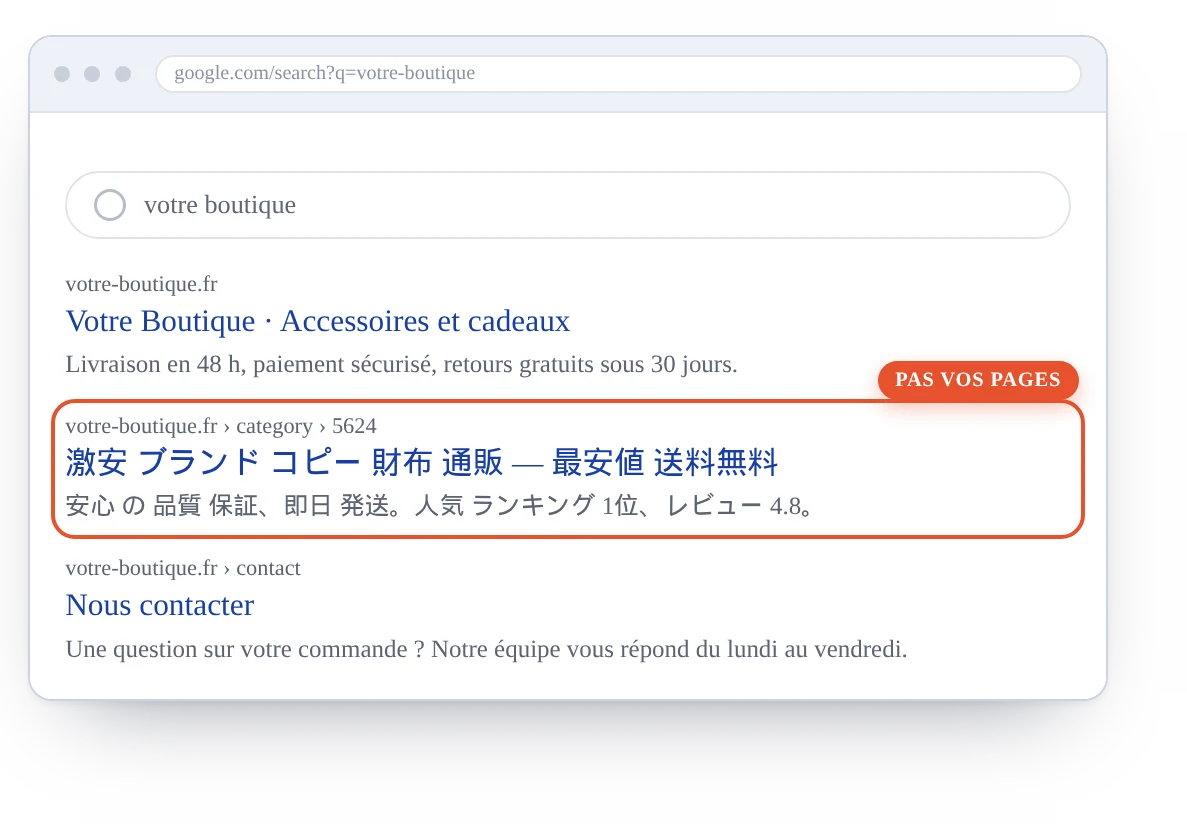
Elles n'apparaissent que dans Google, jamais quand vous naviguez sur votre site. L'attaquant crée des milliers de pages sous votre domaine pour vendre des contrefaçons, et il profite de l'ancienneté que vous avez mis des années à construire. Votre référencement travaille pour quelqu'un d'autre, et vos vraies pages reculent d'autant.
Ce qu'on fait : on retire les scripts qui génèrent ces pages, on supprime les propriétés Search Console que l'attaquant a pu ajouter pour piloter votre référencement, puis on identifie le point d'entrée par lequel il a fait exécuter ses scripts. La demande de réévaluation à Google vient seulement après, une fois le site propre : envoyée trop tôt, elle est refusée. Son traitement prend ensuite quelques jours.
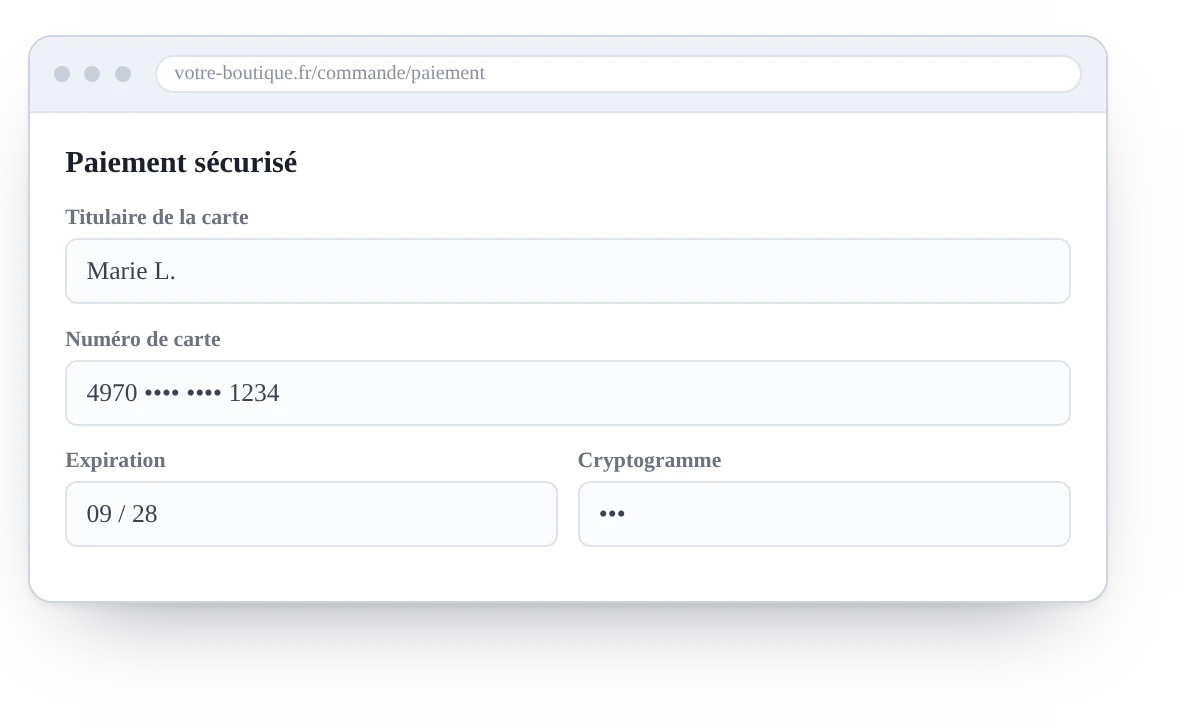
Deux formes, et la plus discrète est la pire. Dans le premier cas, l'attaquant se contente de recopier les numéros de carte de vos clients au moment de la saisie. Le paiement aboutit, vous encaissez normalement, rien ne se voit, parfois sans même que le formulaire ait changé d'apparence. Ça peut durer des mois. Dans le second, il remplace votre formulaire par le sien et encaisse les commandes à votre place tant que personne ne s'en aperçoit : vous perdez les numéros de vos clients, l'argent des ventes, et vous devrez tout de même livrer les commandes.
Ce qu'on fait : on retire le code du tunnel, on identifie la période exacte pendant laquelle il a tourné pour savoir quels clients sont concernés, et on vous accompagne sur vos obligations de notification si des données ont fuité.
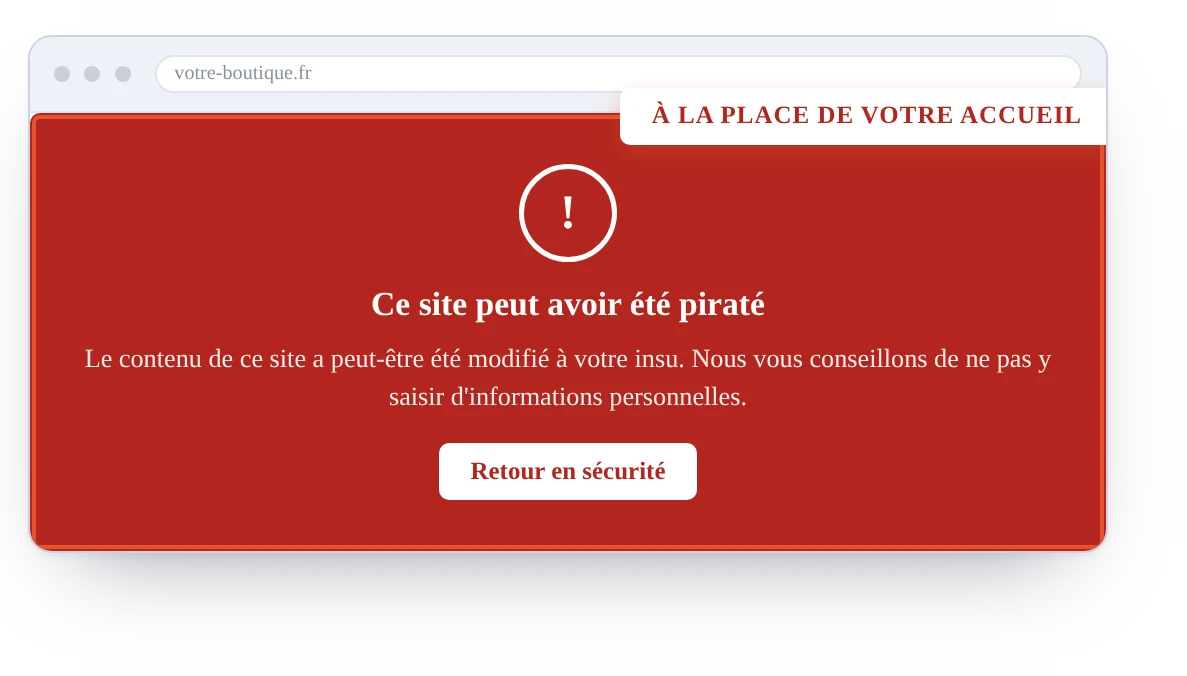
Cet écran ne s'affiche pas au premier jour. Il veut dire que Google a lui-même constaté la compromission et qu'il protège désormais vos visiteurs contre votre site : l'infection est installée et indexée depuis un moment. Le trafic tombe le jour même, y compris vos clients fidèles, et vos campagnes payantes s'arrêtent tant que l'avertissement tient.
Ce qu'on fait : on nettoie, on vérifie qu'il ne reste rien d'indexé, puis on suit la levée de l'avertissement jusqu'à ce que votre site revienne normalement dans les résultats.
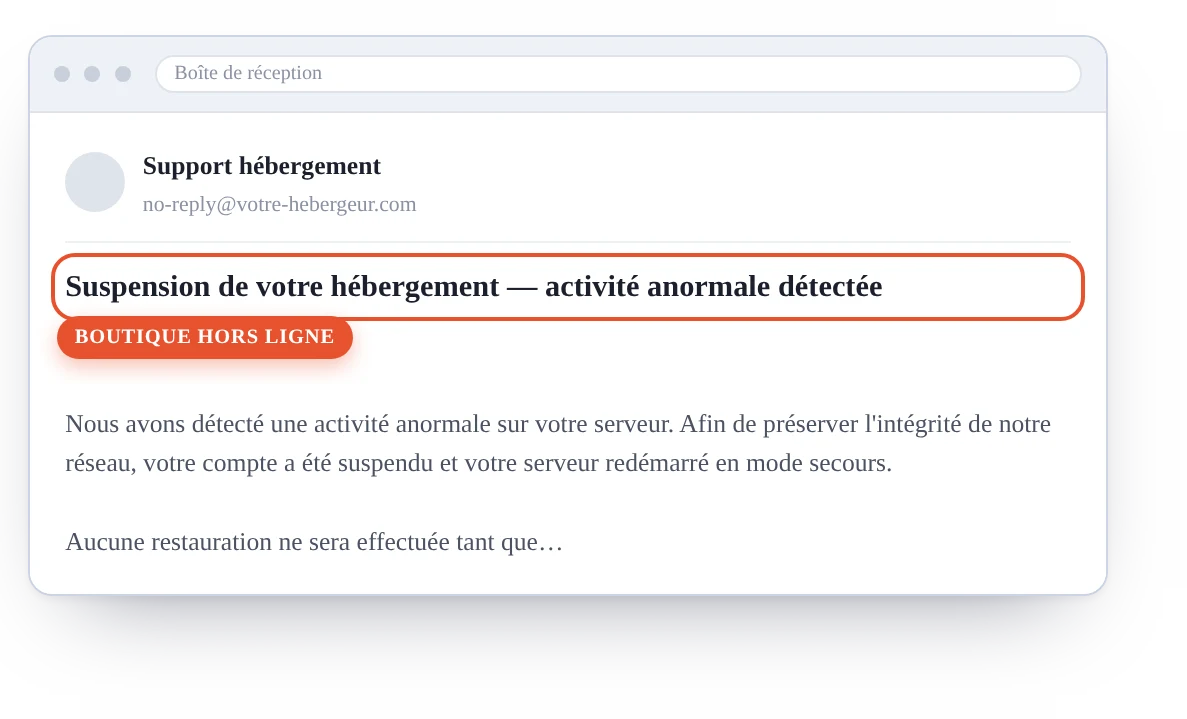
Celui-là arrive souvent avant les autres : l'hébergeur voit les envois massifs ou la charge anormale avant que Google ne réagisse. C'est une chance, sauf que la boutique est déjà coupée, les commandes en cours interrompues, et vous ne pouvez plus rien réparer vous-même puisque l'accès est fermé. Chaque heure compte.
Ce qu'on fait : on prend contact avec l'hébergeur, on nettoie depuis l'accès de secours, et on obtient la remise en service.
Liste non exhaustive : ce sont les quatre situations que nous rencontrons le plus souvent, il en existe d'autres.
Ça arrive. En avril 2026, un attaquant a pris le contrôle d'un serveur que nous ne gérions pas encore, supprimé les fichiers et les bases de deux boutiques, puis laissé une demande de rançon en bitcoin en prétendant détenir une copie.
Nous n'avons pas payé. Rien ne garantissait qu'il détenait vraiment les données, ni qu'il les rendrait. Nous avons remonté le serveur, puis reconstitué le catalogue depuis les archives publiques du web. Les deux boutiques sont reparties.
Les archives ne restituent jamais la totalité d'un catalogue. Elles ont suffi à remettre ces deux boutiques en ligne.
Quatre questions, trente secondes. 329 sites remis en service depuis 2018.
Chaque jour, des millions de cyberattaques sont enregistrées à travers le monde. Les sites web non-protégés figurent parmi les cibles privilégiées des hackers, qui exploitent leurs failles pour y implanter des scripts malveillants. Ces attaques peuvent causer de sérieux préjudices à vos visiteurs et à votre site, entravant ainsi son bon fonctionnement et sa réputation.
Investir dans la sécurité de votre site web est une démarche proactive pour prévenir ces cybermenaces et protéger vos clients. Cependant, si le mal est déjà fait et que votre site a été compromis, il est crucial d'adopter une approche réactive pour remédier rapidement à la situation et limiter les conséquences financières et la perte de confiance de vos clients. Agir dans les deux sens, de manière proactive et réactive, vous permettra d'assurer la pérennité de votre activité en ligne et de préserver la confiance de votre clientèle.
La désinfection de virus sur un site web est une tâche complexe, nécessitant plusieurs étapes ou se décomposant en plusieurs sous-tâches. Peu importe la situation sécuritaire qu'affronte votre site web, nous déployons une multitude de compétences pour rétablir une situation normale.
Aucun travail sérieux ne peut être fait sans une bonne analyse de la situation, nous déterminons le type de virus, l'objectif de l'attaquant (vol d'informations, détournement de visiteurs, Hameçonnage, SEO ...) ainsi que la portée de l'attaque.
Des fichiers peuvent avoir été installés, permettant au hacker de voler des informations, d'ajouter des outils lui offrant un panel de fonctionnalités, ou encore d'infecter vos visiteurs. Nous procédons au nettoyage de ceux-ci.
L'un des points les plus critiques consiste en la recherche de la faille, en effet l'attaquant n'a pu pénétrer votre site qu'en exploitant une faille de sécurité, nous recherchons dans vos logs et vos fichiers pour déterminer le point d'entrée originel.
Une fois la faille trouvée, il faut la patcher, soit en mettant à jour un de vos scripts, CMS, si celle-ci est disponible, soit nous mettons en place nous-même une solution pour empêcher la faille d'être exploitée à nouveau.
Quatre questions, trente secondes, et vous saurez où vous en êtes. Le constat ne coûte rien et ne vous engage à rien.
Faire le point sur mon siteCe qu'en disent nos clients Des interventions en urgence, des sites remis en ligne, et des accès confiés à des inconnus. Voilà ce qu'ils en ont retenu.
Chaque heure qui passe augmente les dégâts. Contactez-nous pour un diagnostic gratuit et une intervention rapide.
Demander un diagnostic gratuitVotre boutique est sous PrestaShop ?
Un site nettoyé se refait pirater si la porte d'entrée reste ouverte. C'est pour ça qu'on a monté PrestaSecure, notre service dédié à la sécurité des boutiques PrestaShop : surveillance continue, blocage des attaques en temps réel et alerte dès qu'un de vos modules est touché par une faille connue.
Formule Serenity — 575 € HT par an
Antivirus, pare-feu et surtout nettoyages par nos experts en illimité. Sans engagement, pour un domaine. À titre de comparaison, un nettoyage ponctuel seul est facturé 345 € HT : le deuxième incident est déjà rentabilisé.
PrestaSecure ne couvre que PrestaShop. Sur une autre technologie, le nettoyage se commande depuis cette page.
Nos analyses d'infections réelles : par où les attaquants entrent, ce qu'ils laissent derrière eux, et comment on nettoie.
Alerte sécurité PrestaShop. Plus de 200 boutiques actuellement vulnérables. Vérifiez la vôtre en 30 secondes (...
Après 590 interventions sur des boutiques piratées et 8 ans de terrain, on lance PrestaSecure : antivirus, fir...
261 interventions bots et spam analysées : testeurs de cartes bancaires, spam commande, spam inscription, poll...